
Un cliente guarda su tarjeta para renovar una suscripción, reservar una cita o hacer una donación periódica. Tu sitio debe poder cobrar en el futuro, pero no debería almacenar el número de tarjeta ni su código de seguridad. Entender cómo funciona la tokenización permite resolver precisamente ese equilibrio entre comodidad operativa, seguridad y cumplimiento.
En un ecommerce con WordPress o WooCommerce, la tokenización no es un detalle técnico secundario. Condiciona cómo se gestionan los pagos recurrentes, qué datos pasan por el servidor, qué puede hacer el administrador del sitio y qué exige la pasarela bancaria. También determina si una experiencia de pago aparentemente sencilla seguirá funcionando al renovar una tarjeta, procesar una devolución o aplicar autenticación reforzada.
Cómo funciona la tokenización en un pago
La tokenización sustituye un dato sensible por un identificador sin valor fuera de un entorno concreto. En pagos, ese identificador suele representar una tarjeta o un método de pago que ha sido registrado de forma segura por el proveedor de pagos, la entidad bancaria o su plataforma de procesamiento.
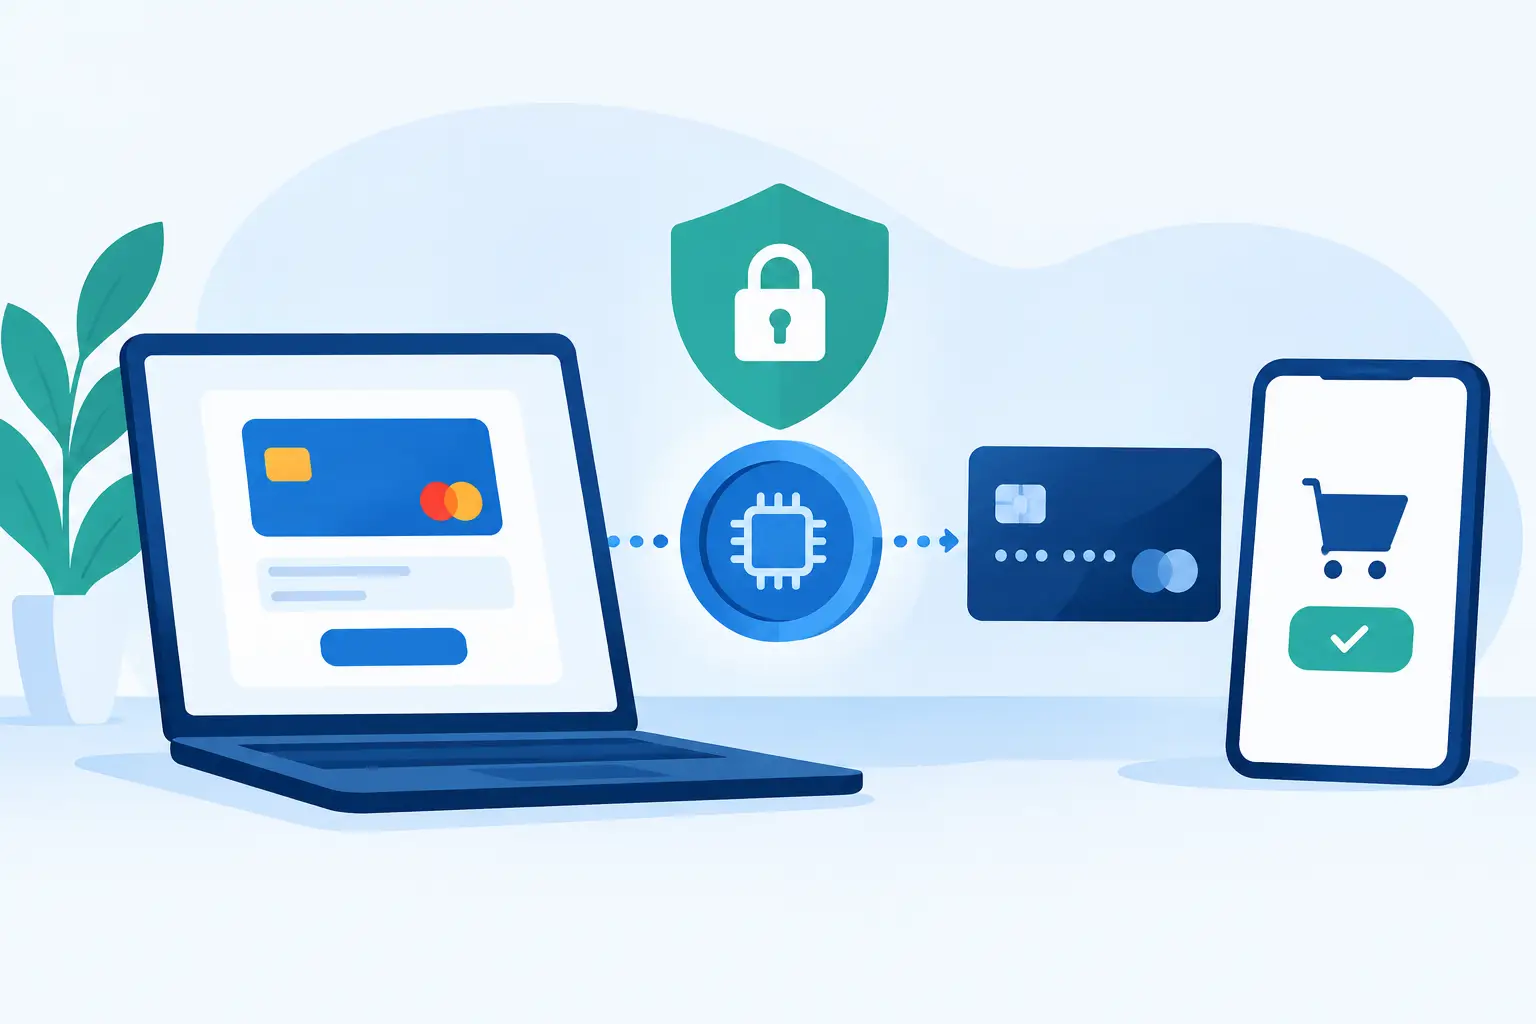
El proceso habitual comienza cuando el cliente introduce los datos de su tarjeta en una pantalla de pago protegida. La pasarela recibe esos datos y, tras validarlos o usarlos para autorizar una primera operación, genera un token. Tu tienda recibe y guarda ese token junto con la referencia necesaria para asociarlo al cliente, pero no recibe el número completo de tarjeta ni el CVV.
En un cobro posterior, el plugin o la integración envía el token a la pasarela junto con el importe y los datos de la operación. La pasarela identifica el método de pago original, aplica las reglas de autorización correspondientes y responde con el resultado. El token actúa como una referencia operativa, no como una tarjeta cifrada que pueda utilizarse libremente.
Este punto es clave: un token suele estar vinculado a una pasarela, un comercio, una cuenta bancaria o una configuración concreta. Un token generado en una integración no tiene por qué funcionar en otra, aunque ambas usen la misma tarjeta del cliente.
Tokenización no es lo mismo que cifrado
El cifrado transforma un dato legible en otro que necesita una clave para recuperarse. Si se cifrara un número de tarjeta, seguiría existiendo la posibilidad técnica de descifrarlo. La tokenización reemplaza ese número por una referencia y mantiene la relación con el dato real dentro de la infraestructura autorizada.
Ambas técnicas pueden coexistir. Las comunicaciones entre el navegador, WordPress y la pasarela deben usar HTTPS, y los proveedores aplican cifrado en sus sistemas. Sin embargo, la ventaja práctica de tokenizar es que el sitio deja de trabajar con datos de tarjeta que no necesita conservar.
Qué ocurre dentro de una integración con WordPress
En WordPress, la calidad de la implementación importa tanto como la función de tokenización. Un formulario puede estar en WooCommerce, GiveWP, Gravity Forms, WPForms, un sistema de reservas o una plataforma de entradas. El objetivo técnico es el mismo: llevar la captura de datos sensibles al entorno autorizado de la pasarela y devolver al sitio solo la información imprescindible.
Una integración bien planteada suele seguir esta secuencia:
- El cliente selecciona tarjeta y completa el formulario de pago.
- La pasarela procesa la información sensible y solicita autenticación si procede.
- Tras la operación inicial, genera o devuelve una referencia tokenizada para futuros pagos.
- WordPress guarda la referencia asociada al pedido, la suscripción, la reserva o el perfil del cliente.
- Los cobros posteriores se envían usando esa referencia y las reglas admitidas por la pasarela.
El administrador debe poder consultar referencias de operación, estados de pago y errores sin exponer datos completos de tarjeta. También conviene que el sistema distinga entre un pago puntual, un pago recurrente y un pago iniciado por el comercio, porque no siguen necesariamente el mismo flujo de autenticación.
Tokenización, pagos recurrentes y cobros almacenados
La utilidad más visible aparece en los pagos recurrentes. Una membresía, una cuota de socios, un plan de mantenimiento o una donación mensual no debería pedir al cliente los datos de tarjeta cada vez. Con un token válido, el comercio puede solicitar los cargos futuros de acuerdo con el consentimiento inicial y las condiciones de la pasarela.
No obstante, guardar una tarjeta no autoriza cualquier cobro. La normativa europea de autenticación reforzada, las políticas del banco y el tipo de transacción influyen en cada caso. El primer pago puede requerir una validación adicional mediante 3D Secure. Los cobros posteriores pueden tratarse como pagos recurrentes o como operaciones iniciadas por el comercio, siempre que la configuración y el consentimiento estén correctamente registrados.
Por eso, antes de activar una suscripción en WooCommerce o un sistema de donaciones, conviene confirmar tres aspectos con la pasarela: si admite tokenización para tu modalidad de contrato, cómo debe realizarse el alta inicial y qué operaciones posteriores permite. Algunas entidades separan claramente el pago con tarjeta, el pago recurrente y el almacenamiento de referencias de pago.
Qué pasa cuando la tarjeta cambia o falla
Un token no garantiza cobros ilimitados. Puede dejar de ser válido si la tarjeta caduca, se sustituye, se bloquea o si el banco rechaza la operación. También puede fallar cuando cambia la configuración de la cuenta de comercio o se migra a otra pasarela.
Tu proceso debe contemplar estos escenarios. En una suscripción, lo razonable es marcar el pago como fallido, informar al cliente y ofrecerle una forma clara de actualizar su método de pago. Forzar reintentos sin criterio puede generar costes, incidencias de soporte y una mala experiencia para el usuario.
Las devoluciones también requieren atención. En muchos casos, la devolución se relaciona con el identificador de la operación original, no con un nuevo cobro tokenizado. Tratar una devolución como si fuera un pago nuevo puede provocar errores o impedir la conciliación correcta.
Ventajas reales para comercios y agencias
La primera ventaja es la reducción de exposición a datos sensibles. Si el número de tarjeta no atraviesa ni queda guardado en la base de datos de WordPress, se reduce el impacto de una posible incidencia de seguridad y se simplifica la operativa técnica.
La segunda es la continuidad comercial. Los clientes pueden renovar servicios, pagar reservas pendientes o mantener donaciones periódicas sin repetir el proceso completo en cada cargo. Esto puede mejorar la conversión, pero solo si el contexto es claro y el cliente entiende qué está aceptando.
La tercera es el control de la integración. Un plugin especializado puede conectar el flujo concreto de una pasarela con las necesidades de WooCommerce, formularios o reservas. No basta con que aparezca un campo de tarjeta: deben funcionar las notificaciones, los estados de pedido, las anulaciones, las devoluciones, la autenticación y la gestión de errores.
Límites y decisiones antes de implementarla
No todos los proyectos necesitan tokenización. Para una tienda que solo recibe pagos puntuales, añadir almacenamiento de métodos de pago puede incrementar la complejidad sin aportar un beneficio proporcional. En cambio, es especialmente útil en suscripciones, pagos fraccionados, reservas con cobros posteriores, cuotas y donaciones periódicas.
Tampoco conviene asumir que todos los plugins resuelven este proceso del mismo modo. Hay que revisar la compatibilidad exacta entre la pasarela, la versión de WordPress, el plugin principal y las extensiones de suscripciones o reservas. En un ecosistema con RedSys, Ceca o Bizum, las capacidades disponibles dependen tanto del producto contratado con la entidad como de la integración instalada.
Además, nunca se debe guardar el CVV para futuros cobros. Si una configuración, una base de datos o un correo de confirmación contienen este dato, existe un problema que debe corregirse. La tokenización está diseñada para evitar esa dependencia, no para justificar el almacenamiento de información sensible.
Antes de poner el sistema en producción, realiza pruebas completas: pago inicial, autenticación, creación del token, renovación, rechazo, cancelación, devolución y actualización de tarjeta. Es más eficiente detectar una limitación en un entorno de pruebas que descubrirla cuando una reserva real o una renovación mensual no puede cobrarse.
La mejor implementación es la que deja claros los datos que guarda tu sitio, las operaciones que puede ejecutar la pasarela y el recorrido que seguirá el cliente si su método de pago deja de funcionar. Esa claridad técnica protege la operación y evita que un cobro recurrente se convierta en una incidencia difícil de resolver.